Domain www-security.de kaufen?
Wir ziehen mit dem Projekt
www-security.de um.
Sind Sie am Kauf der Domain
www-security.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain www-security.de kaufen?
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **

Ähnliche Suchbegriffe für Sicherheit
Top-Angebote
Produkte zum Begriff Sicherheit:
-
HACCP "Allergie Sicherheit"DATEit Klebeetiketten "Allergie Sicherheit" Für eine schnelle und einfache Umsetzung der Lebensmittelhygiene-Verordnung 500 Stück / Rolle Spender für Klebeetiketten seperat erhältlich Abmessungen Größe: 50 x 50mm31,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bitdefender Total Security Antivirus-Sicherheit Voll 1 Lizenz(en)Bitdefender Total Security. Anzahl Lizenzen: 1 Lizenz(en), Lizenztyp: Voll. Min. benötigter Speicherplattenplatz: 2500 MB, Min. benötigter RAM: 2000 MB. Software-Typ: Elektronischer Software-Download (ESD). Verteilungstyp: Download Lizenz TypAntivirus-Sicherheit Software-TypElektronischer Software-Download (ESD) LizenztypVoll Anzahl Lizenzen1 Lizenz(en) Lizenzterm18 Monat( e) Anzahl der verwalteten Geräte10 Merkmale VerteilungstypDownload Systemanforderung Min. benötigter Speicherplattenplatz2500 MB Min. benötigter RAM2000 MB Unterstützt Windows-BetriebssystemeWindows 10, Windows 11, Windows 7 Home Basic, Windows 7 Home Basic x64, Windows 7 Home Premium, Windows 7 Home Premium x64, Windows 7 Professional, Windows 7 Professional x64, Windows 7 Starter, Windows 7 Starter x64, Windows 7 Ultimate, Windows 7 Ultimate x64, Windows 8, Windows 8 Enterprise, Windows 8 Enterprise x64, Windows 8 Pro, Windows 8 Pro x64, Windows 8 x64, Windows 8.1, Windows 8.1 Enterprise, Windows 8.1 Enterprise ...59,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren und zu beheben. Risikobewertungen werden durchgeführt, um potenzielle Bedro **
Top-Angebote
Produkte zum Begriff Sicherheit:
-
Datenschutz & IT-Sicherheit in der Schule, Schulbücher von Gabriele JanlewingDas Buch "Datenschutz & IT-Sicherheit in der Schule" von Prof. Dr. Gabriele Janlewing bietet eine umfassende Einführung in die Herausforderungen des Datenschutzes und der IT-Sicherheit im schulischen Kontext. Es richtet sich an Schulleitungen und Lehrkräfte, die sich mit den rechtlichen Rahmenbedingungen und praktischen Aspekten des Datenschutzes auseinandersetzen müssen. Anhand von anschaulichen Beispielen und kurzen Einstiegsfällen werden die Leser*innen über die wichtigsten Themen informiert, die beim Umgang mit digitalen Medien und der Veröffentlichung von Inhalten in sozialen Netzwerken zu beachten sind. Die Autorin, eine erfahrene Datenschutzbeauftragte, vermittelt praxisnahe Tipps, um Schulen datenschutzkonform zu führen und rechtliche Fallstricke zu vermeiden. Dieses Buch ist ein unverzichtbarer Leitfaden für alle, die die digitale Transformation ihrer Schule verantwortungsvoll gestalten möchten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HACCP "Allergie Sicherheit"DATEit Klebeetiketten "Allergie Sicherheit" Für eine schnelle und einfache Umsetzung der Lebensmittelhygiene-Verordnung 500 Stück / Rolle Spender für Klebeetiketten seperat erhältlich Abmessungen Größe: 50 x 50mm31,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um pot **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe auf ein Netzwerk oder System, um Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren. Risikobewertungen helfen dabei, potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit zu bewerten und zu priorisieren. **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physische Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software und Systemen zu suchen. Penetrationstests simulieren Angriffe, um Schwachstellen in Netzwerken und Systemen aufzudecken. Sicherheitsaudits überprüfen die Einhaltung von Sicherheitsrichtlinien und -standards, während Risikobewertungen potenzielle Bedrohungen und deren Auswirkungen auf die Sicherheit bewerten. **
Ähnliche Suchbegriffe für Sicherheit
-
Bitdefender Total Security Antivirus-Sicherheit Voll 1 Lizenz(en)Bitdefender Total Security. Anzahl Lizenzen: 1 Lizenz(en), Lizenztyp: Voll. Min. benötigter Speicherplattenplatz: 2500 MB, Min. benötigter RAM: 2000 MB. Software-Typ: Elektronischer Software-Download (ESD). Verteilungstyp: Download Lizenz TypAntivirus-Sicherheit Software-TypElektronischer Software-Download (ESD) LizenztypVoll Anzahl Lizenzen1 Lizenz(en) Lizenzterm18 Monat( e) Anzahl der verwalteten Geräte10 Merkmale VerteilungstypDownload Systemanforderung Min. benötigter Speicherplattenplatz2500 MB Min. benötigter RAM2000 MB Unterstützt Windows-BetriebssystemeWindows 10, Windows 11, Windows 7 Home Basic, Windows 7 Home Basic x64, Windows 7 Home Premium, Windows 7 Home Premium x64, Windows 7 Professional, Windows 7 Professional x64, Windows 7 Starter, Windows 7 Starter x64, Windows 7 Ultimate, Windows 7 Ultimate x64, Windows 8, Windows 8 Enterprise, Windows 8 Enterprise x64, Windows 8 Pro, Windows 8 Pro x64, Windows 8 x64, Windows 8.1, Windows 8.1 Enterprise, Windows 8.1 Enterprise ...59,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
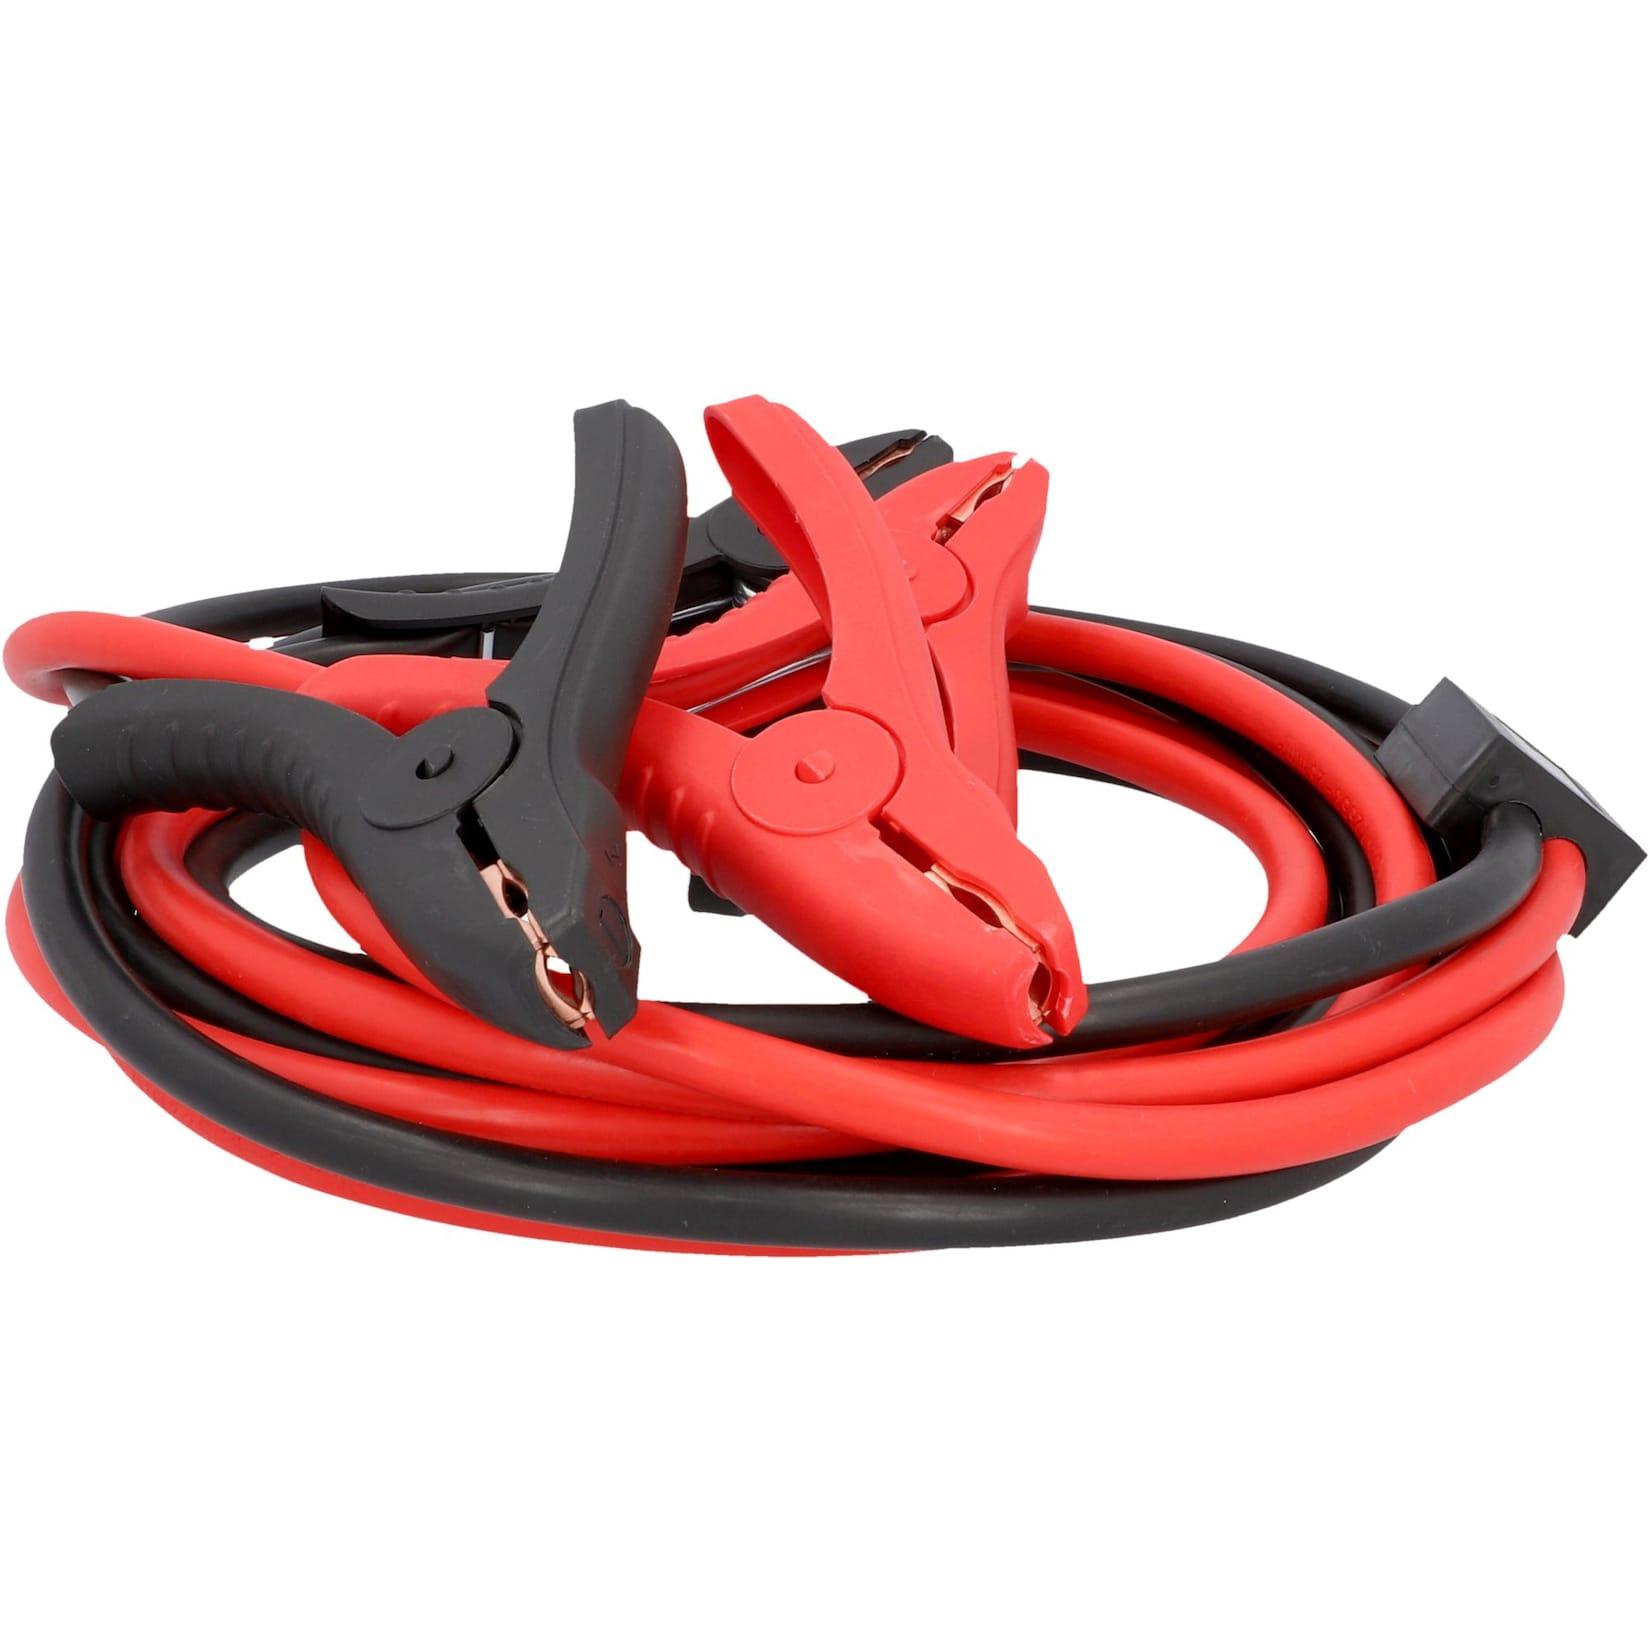
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, die automatisiert das Netzwerk nach bekannten Schwachstellen durchsuchen. Zudem werden Penetrationstests eingesetzt, bei denen gezielte Angriffe auf das Netzwerk durchgeführt werden, um Schwachstellen aufzudecken. Des Weiteren werden Sicherheitsaudits durchgeführt, bei denen die Sicherheitsrichtlinien, -verfahren und -mechanismen überprüft werden, um potenzielle Schwachstellen zu identifizieren. Schließlich werden auch Sicherheitsüberprüfungen der physischen Infrastruktur durchgeführt, um Schwachstellen wie unzureichende Zugangskontrollen oder mangelnde Überwachung zu identif **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen zunächst die Identifizierung potenzieller Schwachstellen durch systematische Überprüfung von Systemen, Anwendungen und Netzwerken. Anschließend werden Schwachstellen durch Penetrationstests und Vulnerability Scans aufgespürt, um potenzielle Angriffspunkte zu identifizieren. Des Weiteren werden Risikobewertungen durchgeführt, um die Schwere der Schwachstellen zu bestimmen und Prioritäten für die Behebung zu setzen. Schließlich werden Maßnahmen zur Behebung der Schwachstellen entwickelt und implementiert, um die Sicherheit der IT-Systeme, Netzwerke und physischen Einrichtungen zu verbessern. **
-
Was sind die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigsten Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um sicherzustellen, dass sie den Best Practices und Compliance-Anforderungen entsprechen. Risikobewertungen werden durchgeführt, um **
-
Was sind die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit?
Die gängigen Methoden zur Durchführung einer Schwachstellenanalyse in den Bereichen Informationstechnologie, Netzwerksicherheit und physischer Sicherheit umfassen die Verwendung von Vulnerability Scannern, Penetrationstests, Sicherheitsaudits und Risikobewertungen. Vulnerability Scanner werden eingesetzt, um automatisch nach bekannten Schwachstellen in Software, Betriebssystemen und Netzwerken zu suchen. Penetrationstests werden durchgeführt, um die Sicherheit eines Systems durch simulierte Angriffe zu überprüfen und potenzielle Schwachstellen aufzudecken. Sicherheitsaudits beinhalten die Überprüfung von Sicherheitsrichtlinien, -verfahren und -kontrollen, um Schwachstellen zu identifizieren und zu beheben. Risikobewertungen werden durchgeführt, um potenzielle Bedro **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.